هک نوسیس پی؛ افشای اطلاعات کارت و آدرس کیف پول کاربران
سرویس کارت اعتباری رمزارزی نوسیس پی از وقوع یک رخنه امنیتی در سیستم قدیمی خود خبر داد که منجر به افشای اطلاعات بانکی و کیف پول کاربران شده است؛ هرچند دارایی کاربران طبق اعلام رسمی دستنخورده باقی مانده است.
پلتفرم ارائهدهنده کارت نقدی متصل به رمزارز نوسیس پی (Gnosis Pay) از بروز یک رخنه امنیتی جدی خبر داده است. طبق اطلاعیه رسمی منتشرشده، هک نوسیس پی به افشای اطلاعات حساس هویتی، دادههای پرداخت بانکی و آدرسهای کیف پول رمزارزی کاربران منجر شده است، اما این شرکت تأکید کرده که داراییهای رمزارزی افراد بدون آسیب باقی ماندهاند.
جزئیات رخنه اطلاعاتی در سیستم نوسیس پی
بر اساس گزارشهای فنی، دسترسی غیرمجاز در تاریخ ۳ نوامبر به سامانه قدیمی کارتهای مصرفکننده این شرکت شناسایی و ظرف ۲ ساعت مهار شد. با این حال، اطلاعات گستردهای شامل شماره کامل کارتها، تاریخ انقضا، کدهای CVV، نام کامل، نشانی محل سکونت و آدرس کیف پول مرتبط با حسابها فاش شده است. علاوه بر این، ایمیل، شماره تماس، تابعیت و در برخی موارد اطلاعات بانکی نظیر IBAN و BIC نیز در میان دادههای سرقتشده مشاهده میشود.
نوسیس پی اعلام کرده است پلتفرم سازمانی مجزای این شرکت، که ارائهدهنده برنامههای برچسب سفید (White-label) است، هیچ آسیبی ندیده و تراکنش مشکوکی نیز روی کارتهای تحت تأثیر ثبت نشده است.
اقدامات حفاظتی و وضعیت دارایی کاربران
شرکت نوسیس پی بلافاصله پس از مهار نفوذ، اعتبارنامههای به خطر افتاده را باطل، آسیبپذیری مربوطه را رفع و استفاده از تأیید هویت سهمرحلهای (3D Secure) را برای تراکنشهای آنلاین تا زمان بازنشستگی کامل سیستم قدیمی در تاریخ ۲۰ دسامبر اجباری کرد. همچنین هشدارهایی پیرامون خطرات ناشی از حملات فیشینگ با استفاده از دادههای فاششده برای مشتریان صادر شده است. بر اساس آمارهای پلتفرم OpenRate، نوسیس پی روزانه حدود ۲٬۴۰۰ دارنده فعال کارت دارد و طی ۲۴ ساعت گذشته ۲۶۳٬۲۰۰ دلار تراکنش را پردازش کرده است.
تحلیل کوینگرام
اتصال دنیای بانکداری سنتی به بلاکچین چالشهای امنیتی دوگانهای ایجاد میکند؛ جایی که استانداردهای وب ۲ باید با زیرساختهای متمرکز کارتهای اعتباری همگام شوند. در این رویداد، هرچند قراردادهای هوشمند یا کلیدهای خصوصی به سرقت نرفتهاند و داراییهای رمزارزی بر بستر بلاکچین حفظ شدهاند، اما خطرات ثانویه بسیار شدیدی شکل گرفته است.
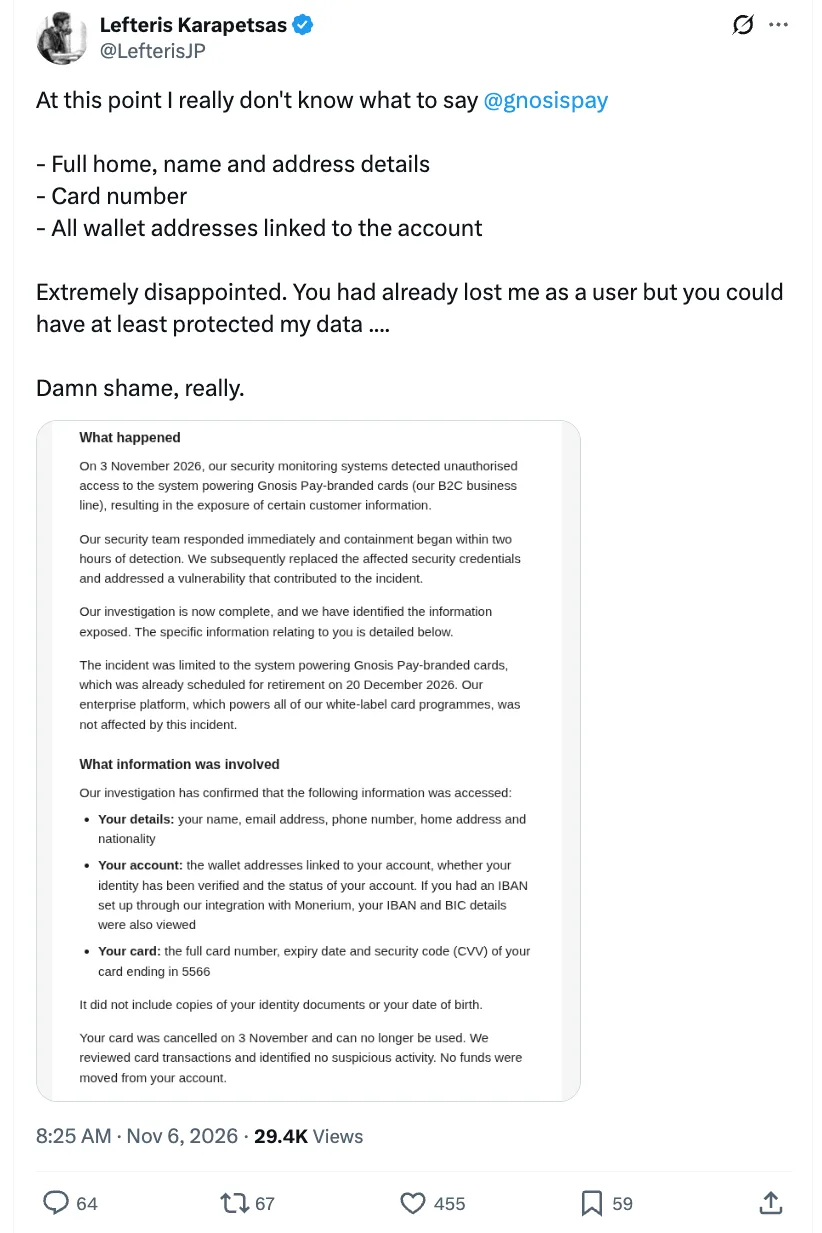
پیوند خوردن آدرس کیف پول بلاکچینی با هویت واقعی، شماره کارت و آدرس محل سکونت افراد، عملاً حریم خصوصی بلاکچینی قربانیان را از بین برده است. این دادهها میتوانند اهداف کاملی برای حملات مهندسی اجتماعی، فیشینگهای شخصیسازیشده و حتی اخاذی فیزیکی بسازند؛ از این رو اقداماتی نظیر تغییر آدرسهای مرتبط و هوشیاری در برابر پیامهای جعلی برای کاربران این سرویس ضروری است.
جمعبندی
نقض امنیتی اخیر نوسیس پی زنگ خطری جدی برای متولیان پرداختهای رمزارزی بهشمار میرود. هرچند پاسخ سریع امنیتی مانع از برداشت غیرمجاز وجوه شد، اما وسعت دادههای نشتیافته ایجاب میکند که کاربران در ماههای آتی احتیاط بیشتری در تعامل با درخواستهای مشکوک به خرج دهند.
سوالات متداول
آیا داراییهای کاربران نوسیس پی در این رخنه سرقت شده است؟
خیر، شرکت نوسیس پی اعلام کرده که موجودی حسابها امن بوده و هیچ انتقال دارایی مشکوکی رخ نداده است.
چه اطلاعاتی در این حمله سایبری فاش شده است؟
اطلاعاتی شامل شماره کارت، تاریخ انقضا، CVV، آدرس کیف پول، نام، نشانی منزل، ایمیل، تلفن و کدهای IBAN و BIC افشا شدهاند.
کاربران برای محافظت در برابر خطرات بعدی چه اقدامی انجام دهند؟
کاربران باید نسبت به ایمیلها یا پیامهای فیشینگ هوشیار باشند و از انتقال دارایی به کیف پولهای جدید برای حفظ حریم خصوصی خود استفاده کنند.
امتیاز دادن به خبر
با لایک کردن هر خبر میتوانید کوین بیشتری جایزه بگیرید