گسترش نگرانی در مورد برنامه های غیر متمرکز اتریوم؛ فروپاشی برنامه FairWin
برنامه غیر متمرکز FairWin که برنامه ای بر بستر اتریوم است با آشکار شدن نوعی آسیب پذیری در قرارداد هوشمند آن از هم پاشید. محققان متوجه شدند که ادمین های آن پلتفرم می توانند به میل خود تمامی موجودی آن برنامه غیر متمرکز را خالی کنند.
بعد از اینکه به طور جزئی این آسیب پذیری در ۲۶ سپتامبر آشکار شد، تیم پشت این افشاسازی یافته های خود را در اختیار عموم قرار دادند. انتشار یک پست در سایت Medium که کار اعضای این تیم را مستند سازی کرده بود منجر به فرار FairWin در آخر هفته شد. نویسندگان این گزارش اظهار داشته اند که به اندازه ۸ میلیون اتریوم ممکن است توسط ادمین های پلتفرم دزدیده شده باشد.
دزدی مدیریتی احتمالی
سوء ظن Philippe Castonguay در مورد FairWin ابتدا در ۱۱ سپتامبر ایجاد شد. او اطلاعات سری دریافت کرده بود که متوجه مصرف غیر عادی و بالای gas آن پلتفرم در ماه گذشته شده بود. به دنبال آن تلاشی جمعی بین نویسنده گزارش Daniel Luca با Griff Green، Harry D و Oleksii Matiiasevych شکل گرفت.
این محققان کشف کردند که ادمین پلتفرم می تواند تمامی قرارداد های هوشمند را در یک نسخه قبلی از نرم افزار تخلیه کند و همچنین از اعضای تیم جعلی استفاده کند. این آسیب پذیری به هر فردی اجازه می داد که همه واریزی های کاربر را بدزدد و همچنین خطا های تایپی و اشکالات مختلفی در کدگذاری قرارداد ها موجود بودند. این امر نشان داد که ادمین های پلتفرم دارای کنترل کامل بر برداشتی ها بوده اند.
در نهایت این تیم تصمیم گرفت که بهترین اقدام افشای این آسیب پذیری بدون بیرون دادن اطلاعات بیش از حد می باشد. ایده پشت چنین افشاسازی این بود که کاربران پلتفرم ممکن است فرصت برداشت موجودی خود را قبل از بهره برداری از آسیب پذیری ها داشته باشند. با این وجود، آنها اقرار کردند که چنین افشاسازیی باعث فرار زودتر ادمین های سایت می شود.
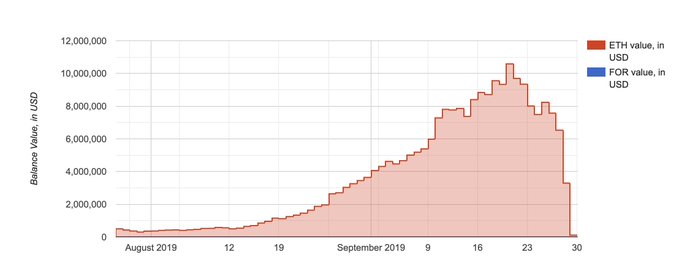
این تیم در ۲۶ سپتامبر شروع به افشاسازی این آسیب پذیری کرد. در آن زمان، ۸ میلیون دلار توکن اتریوم در قرارداد هوشمند ذخیره شده بود. این قرارداد فورا در آخر هفته تخلیه شد و حال کاملا خالی است. آدرس های اتریومی بیشمار ناشناخته ای وجوه را دریافت کردند و بسیاری از کاربران قادر به برداشت موجودی های خود نبودند.
عیب جدی اتریوم؟
محققان نتیجه گرفتند که شواهد عینی برای نشان دادن اینکه آسیب پذیری قرارداد مورد بهره برداری قرار گرفته است، موجود نمی باشد. اما آنها متوجه شدند که نمی توانند این احتمال را نادیده بگیرند که ادمین های FairWin در آخر هفته فریبکارانه عمل کرده باشند. Castonguay چنین می نویسد:
براستی، از آنجا که آنها به طور موثری انتخاب می کنند که چه کسی و چه زمانی اجازه برداشت دارد. این احتمال می رود که آنها بعضی اکانت ها را بر اکانت های دیگر در چند روز گذشته ترجیح داده باشند، اینها احتمالا آدرس هایی باشند که آنها کنترل می کنند.
چنین آسیب پذیری هایی در فعال ترین قرارداد هوشمند بلاک چین اتریوم نگرانی هایی را در مورد ازدیاد پروژه های دیگر که بر روی شبکه ساخته شده اند، مطرح نمود. تعداد زیاد اعداد همراه با پیچیدگی کدگذاری در یک قرارداد هوشمند بسته شده، نشان می دهد که چنین بهره برداری هایی بر روی پلتفرم هایی که تحت بازرسی گسترده توسط برنامه نویسان بااستعداد قرار نگرفته اند، در آینده نیز موجود خواهد بود.
Wertheimer کاربر بیت کوین و شناسایی کننده کد بیان کرد که اکثر برنامه های غیر متمرکز در واقع متمرکز و دارای سرپرست می باشند.
در ضمن همچنان که قبلا BelnCrypto گزارش داد، شبکه لایتنینگ بیت کوین با آسیب پذیری های خاص خود مواجه می باشد.
نظر شما در مورد ماجرای FairWin چیست؟ آیا از شنیدن اینکه برنامه های غیر متمرکز دیگر در معرض سوء استفاده هستند و مانند این پلتفرم در اتریوم متمرکز هستند متعجب شدید؟
امتیاز دادن به خبر
با لایک کردن هر خبر میتوانید کوین بیشتری جایزه بگیرید