باج افزار چیست ؟
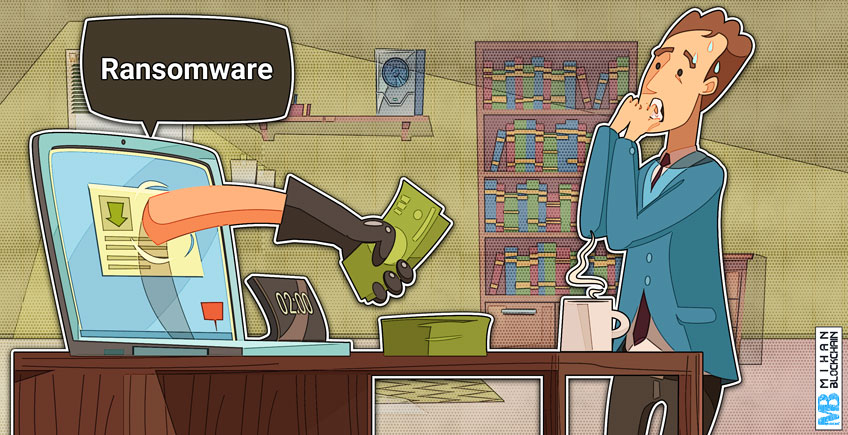
باج افزار نوعی بدافزار (نرم افزار مخرب) است که خود را به چند روش معرفی میکند و بر روی سیستم های شخصی و هم چنین شبکه های کسب و کارها، بیمارستان ها، فرودگاه ها و آژانس های دولتی تاثیر میگذارد.
بدافزارها از زمان پیدایش خود در سال ۱۹۸۹، دائما ارتقا یافته و پیچیده تر شده اند. اگرچه انواع ساده بدافزارها معمولا بدون رمزنگاری میباشند، اما بدافزارهای مدرن از روش های رمزنگاری برای کدگذاری فایل ها و از دسترس خارج کردن آنها استفاده میکنند. بدافزار رمزنگاری شده میتواند در هارد دیسک ها به عنوان روشی برای مسدودسازی کامل سیستم عامل و جلوگیری از دسترسی قربانی به رایانه استفاده شود. هدف نهایی بدافزارها نیز متقاعد کردن قربانی برای پرداخت هزینه به ازای رمزگشایی باج افزار است. این هزینه معمولا به صورت ارزهای دیجیتال (نظیر بیت کوین و سایر ارزهای دیجیتال) درخواست میشود تا ردیابی آنها دشوار باشد. هرچند تضمینی وجود ندارد که پس از انجام پرداخت، حمله کنندگان سر حرف خود بمانند.
محبوبیت باج افزار در دهه گذشته به طور چشمگیری افزایش یافته است و به عنوان یکی از حمله های مالی سایبری، در حال حاضر رایج ترین تهدید بدافزاری جهان میباشد.
قربانی ها چگونه انتخاب میشوند؟
- فیشینگ: شکل متناوبی از مهندسی اجتماعی است. در خصوص باج افزارها، ایمیل های فیشینگ یکی از رایج ترین انواع توزیع بدافزار است. قربانی ها معمولا از طریق ضمیمه های ایمیل ها یا لینک هایی که به نظر معتبر میآیند آلوده میشوند. در شبکه ای از رایانه ها، فقط یک قربانی برای آلوده کردن و به خطر انداختن کل شبکه و سازمان کافی است.
- کیت های بهره برداری یا اکسپلویت: بسته ای از ابزارهای مخرب متفاوت و کدهای اکسپلویت از قبل نوشته شده میباشد. این کیت ها برای بهره برداری از مشکلات و آسیب پذیری های نرم افزارها و سیستم عامل ها به عنوان روشی برای گسترش بدافزار مورد نظر طراحی شده اند.
- سوء تبلیغات (Malvertising): حمله کنندگان از شبکه های تبلیغاتی برای انتشار باج افزار استفاده میکنند.
چگونه باید از خودمان در مقابل حمله باج افزارها محافظت کنیم؟
- به طور منظم از منابع خارجی برای ایجاد نسخه پشتیبان یا بک آپ فایل ها استفاده کنید تا بتوانید پس از حذف آلودگی مورد نظر، فایل های خود را بازیابی کنید.
- مراقب لینک ها و ضمیمه های ایمیل باشید. از کلیک بر روی تبلیغات و وبسایت هایی با منبع ناشناس خودداری کنید.
- نرم افزارهای آنتی ویروس قابل اعتماد نصب کنید و برنامه ها و سیستم عامل خود را به روز رسانی کنید.
- گزینه “نمایش فرمت فایل” در بخش تنظیمات را فعال کنید تا به آسانی بتوانید نوع فایل را بررسی کنید. از اجرای فایل هایی با فرمت exe. و vbs. و scr. خودداری کنید.
- از مشاهده وبسایت هایی که با پروتکل HTTPS ایمن نشده اند خودداری کنید. به خاطر داشته باشید که بسیاری از وبسایت های مخرب، پروتکل HTTPS را پیاده سازی میکنند تا قربانیان را گمراه کنند. پس صرفا پروتکل، معتبر و ایمن بودن وبسایت را تضمین نمیکند.
سایت NoMoreRansom.org را مشاهده کنید. این وبسایت توسط شرکت های امنیت IT و مجری قانون ایجاد شده است که در جهت شناسایی باج افزارها فعالیت میکنند. این وبسایت کیت ها و ابزارهای رمزنگاری رایگان برای کاربران مورد حمله ارائه میدهد.
نمونه هایی از باج افزارها
گرندکرب (GrandCrab)
این باج افزار ابتدا در ژانویه ۲۰۱۸ مشاهده شد و کمتر از یک ماه و قبل از آنکه توسط مسئولان رومانیایی و بیت دیفندر (Bitdefender) و یوروپل (Europol) شناسایی شود، بیش از ۵۰ هزار قربانی گرفت. گرندکرب از طریق سوء تبلیغات و ایمیل های فیشینگ منتشر شد و اولین باج افزاری بود که باج خود را به صورت ارز دیجیتال دش (DASH) درخواست کرد. باج های اولیه این باج افزار از ۳۰۰ الی ۱۵۰۰ دلار بود.
واناکرای (WannaCry)
حمله سایبری جهانی که بیش از ۳۰۰ هزار رایانه را طی ۴ روز آلوده کرد. واناکرای از طریق اکسپلویتی به اسم اترنال بلو (EternalBlue) گسترش یافت و سیستم عامل ویندوز را هدف قرار داده بود. این حمله به دلیل پچ های امنیتی اضطراری منتشر شده توسط مایکروسافت متوقف شد. متخصصان امنیت اذعان داشتند که کره شمالی مسئول این حمله بود، هرچند هیچ مدرکی در این خصوص وجود نداشت.
بد ربیت (Bad Rabbit)
باج افزاری که به عنوان به روزرسانی جعلی برنامه ادوبی فلش (Adobe Flash) منتشر شد و توسط وبسایت های آلوده دانلود شد. اکثر رایانه های آلوده شده در کشور روسیه واقع شده بودند و این باج افزار با نصب یک فایل exe. فعال میشد. میزان باجی که این باج افزار درخواست میکرد ۲۸۰ دلار بود.
لاکی (Locky)
این باج افزار توسط ایمیل حاوی ضمیمه آلوده منتشر میشد. در سال ۲۰۱۶، مرکز درمانی شهر هالیوود توسط باج افزار لاکی آلوده شد و ۴۰ بیت کوین درخواست کرد تا دسترسی به سیستم های رایانه ای بیمارستان را برگرداند.
امتیاز دادن به خبر
با لایک کردن هر خبر میتوانید کوین بیشتری جایزه بگیرید