فاش شده: کره شمالی چگونه ۱۰۰ میلیون دلار رمز ارز دزدی را پولشویی کرد
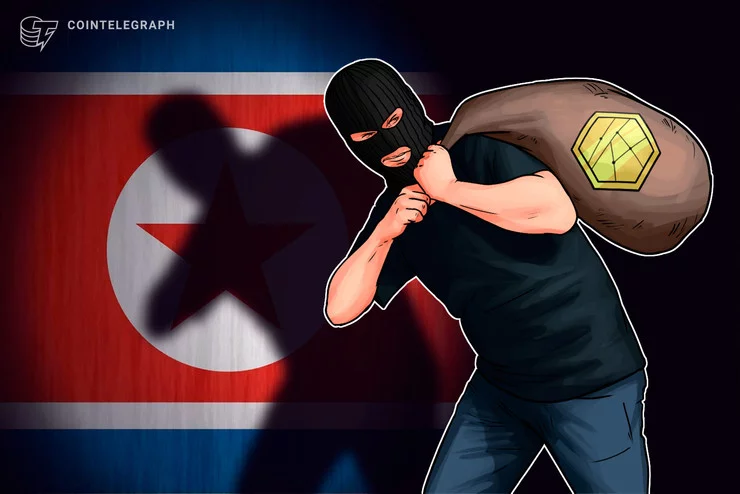
شرکت جرایم مربوط به بلاک چین سایفرتریس (CipherTrace)، تحلیل مفصلی از چگونگی پولشویی ارز دیجیتال دزدی به ارزش دهها میلیون دلار توسط دو شهروند چینی مرتبط با کرهی شمالی را منتشر کرد.
آنها معتقدند این دو شخص با گروه پرابهام لازاروس (Lazarus Group) در ارتباط هستند. این گروه عامل تخلف سونی (Sony) در سال ۲۰۱۴، باجافزار اپیدمیک واناکرای (WannaCry) در سال ۲۰۱۷ و همچنین حملهی ۷ میلیون دلاری به بیتهامب (Bithumb) در همان سال ۲۰۱۷ بوده است.
آنها از پيل چين (peel chains) برای پنهان کردن میزان واریزیها و جلوگیری از جلب توجه استفاده میکردند. همچنین با دستکاری تصاویر و ترفندهای دیگر، فرایند تأیید هویت مشتری (KYC) را فریب میدادند.
در تاریخ ۲ مارس، دفتر کنترل سرمایههای خارجی (OFAC) خزانه داری آمریکا، تیان یینین (Tian Yinyin) و لی جیادونگ (Li Jiadong) را به لیست افراد و نهادهای تحریمی اضافه کرد. دلیل این کار، نقش این دو شخص در پولشویی داراییهای دیجیتال دزدیده شده از صرافی بینام کره جنوبی در ۲۰۱۸؛ ذکر شده است. این دو به توطئهی پولشویی و اعمال تجارت انتقال پول بدون مجوز متهم شدهاند.
داراییهای دیجیتالی به ارزش ۲۳۴ میلیون دلار از صرافی دزدیده شده بود. – که شامل ۲۱۸۸۰۰ اتر (Ether) به ارزش ۱۴۱ میلیون دلار، ۱۰۸۰۰ بیت کوین به ارزش ۹۵ میلیون دلار و ارزهای اتریوم کلاسیک (Ethereum Classic)، ریپل (Ripple)، لایتکوین (Litecoin)، زیکش (Zcash) و دوجکوین (Dogecoin) به ارزش بین نیم میلیون تا ۳.۲ میلیون دلار بوده است –
استفاده از «پیل چین» برای پنهان کردن واریزیهای عظیم
به گفتهی سایفرتریس، مجرمان سایبری از «پیل چین» برای دستکاری حجم سرمایهی واریزی به هر کیف پول استفاده میکردند. مجرمان به جای تلاش برای شکل دهی یک واریز واحد و عظیم و جلب توجه ناخواسته؛ زنجیرهای از آدرسها که ارزهای دیجیتال دزدیده شده میتوانست از آن عبور کند و مقدار کمی از آن در هر اتصال به حساب صرافی منتقل میشد؛ ایجاد کرده بودند.
پس از آن که سرمایه از طریق «پیل چین» به واسطهی ۱۴۶ تراکنش مجزا جریان یافت؛ این وجوه دوباره در دو صرافی بینام دیگر ایجاد شده بودند.
اسناد خزانه داری آمریکا، داراییهای دیجیتال دزدی که به دست تیان و لی از طریق بیشمار کیف پولهای ارز دیجیتال متعلق به کره شمالی جریان یافته بود را، ۱۰۰.۵ میلیون دلار تخمین میزند. تیان بیش از ۳۴ میلیون دلار از حساب خود را به یک صرافی منتقل کرده بود. این در حالی است که لی برای هدایت ۳۳ میلیون دلار از 9 بانک مختلف استفاده کرده بود.
تحقیقات گستردهتر نشان داد که این دو نفر برای پولشویی موفق وجوهی که از طریق دو هک صرافی جمع شده است؛ از «پیل چین» استفاده کردهاند. اعتقاد بر این است که دو هک صرافی توسط کره شمالی انجام شدهاند.
متدهایی که شکافهای فرایند «مشتریات را بشناس» را نشانه گرفتهاند
تیان و لی به آسانی توانستند فرایند تأیید هویت مشتری (Know-Your-Customer) که توسط صرافیها اجرا میشود را به بازی بگیرند. این دو نفر تصاویری از دو مرد کرهای و آلمانی در حالی که کارتهای شناسایی دولتی خود را به دست دارند؛ برای یک صرافی آپلود کردهاند. فراداده (metadata) این تصاویر نشان میدهد که نه تنها تصاویر دستکاری شده بودند؛ بلکه در واقع سرهای مختلفی روی یک بدن فتوشاپ شده است.
صرافی دیگری با امنیت بیشتر، تصاویر ارائه شده توسط این دو شخص را دستکاری شده تشخیص داد. و برای تأیید هویت صاحبان حساب، درخواست کنفرانس ویدئویی کرد که این تلاش خاص تأیید هویت مشتری را خاتمه بخشید.
در بیانیهی مطبوعاتیای که اتهامات علیه اتباع چینی را منتشر کرد؛ ژنرال بنسزکوسکی (General Benczkowski) از وزارت دادگستری آمریکا (DoJ) ادعا کرد که وزارت دادگستری « نقاب گمنامی که توسط ارز دیجیتال شکل گرفته را از بین خواهد برد تا مجرمان را هرجا که هستند وادار به پاسخگویی کند.»
ماه گذشته، یک گزارش، نتیجه گرفت که میزان استفادهی اینترنت کره شمالی در سه سال گذشته به دنبال افزایش استفادهی ارز دیجیتال توسط رژیم؛ سه برابر شده است.
امتیاز دادن به خبر
با لایک کردن هر خبر میتوانید کوین بیشتری جایزه بگیرید